Cómo es google/
google/tsunami-security-scanner es un repo de Go con 29,365 líneas escritas. tsunami-security-scanner está hecho con grpc-services, guice-assistedinject y com.google.inject:guice y usa MySQL, Postgres, Google y Google Cloud Storage.
 LinkedIn
- grpc-services
- guice-assistedinject
- com.google.inject:guice
- líneas escritas
- 29,365
- archivos de producto
- 163
- archivos de prueba
- 78
- Estrellas en GitHub
- 8,622
Leído el 16 de noviembre de 2026, en el commit b255167.Ver cada una con su prueba
La ficha dice con qué está hecho. Su mapa entero lo abre por dentro: cada parte del código y cómo se conecta con las demás.
¿Cuánto de tsunami-security-scanner escribió la IA?
Ninguna herramienta de IA firmó alguno de los 381 commits de tsunami-security-scanner.
Con la firma de una IASin ella
Preguntas frecuentes
¿Qué es google/tsunami-security-scanner?
La prueba: su página en GitHub
¿Con qué está hecho tsunami-security-scanner?
La prueba: cada servicio con su archivo y su línea
¿Qué licencia tiene tsunami-security-scanner?
La prueba: su página en GitHub
¿Cuántas estrellas tiene tsunami-security-scanner en GitHub?
La prueba: su página en GitHub
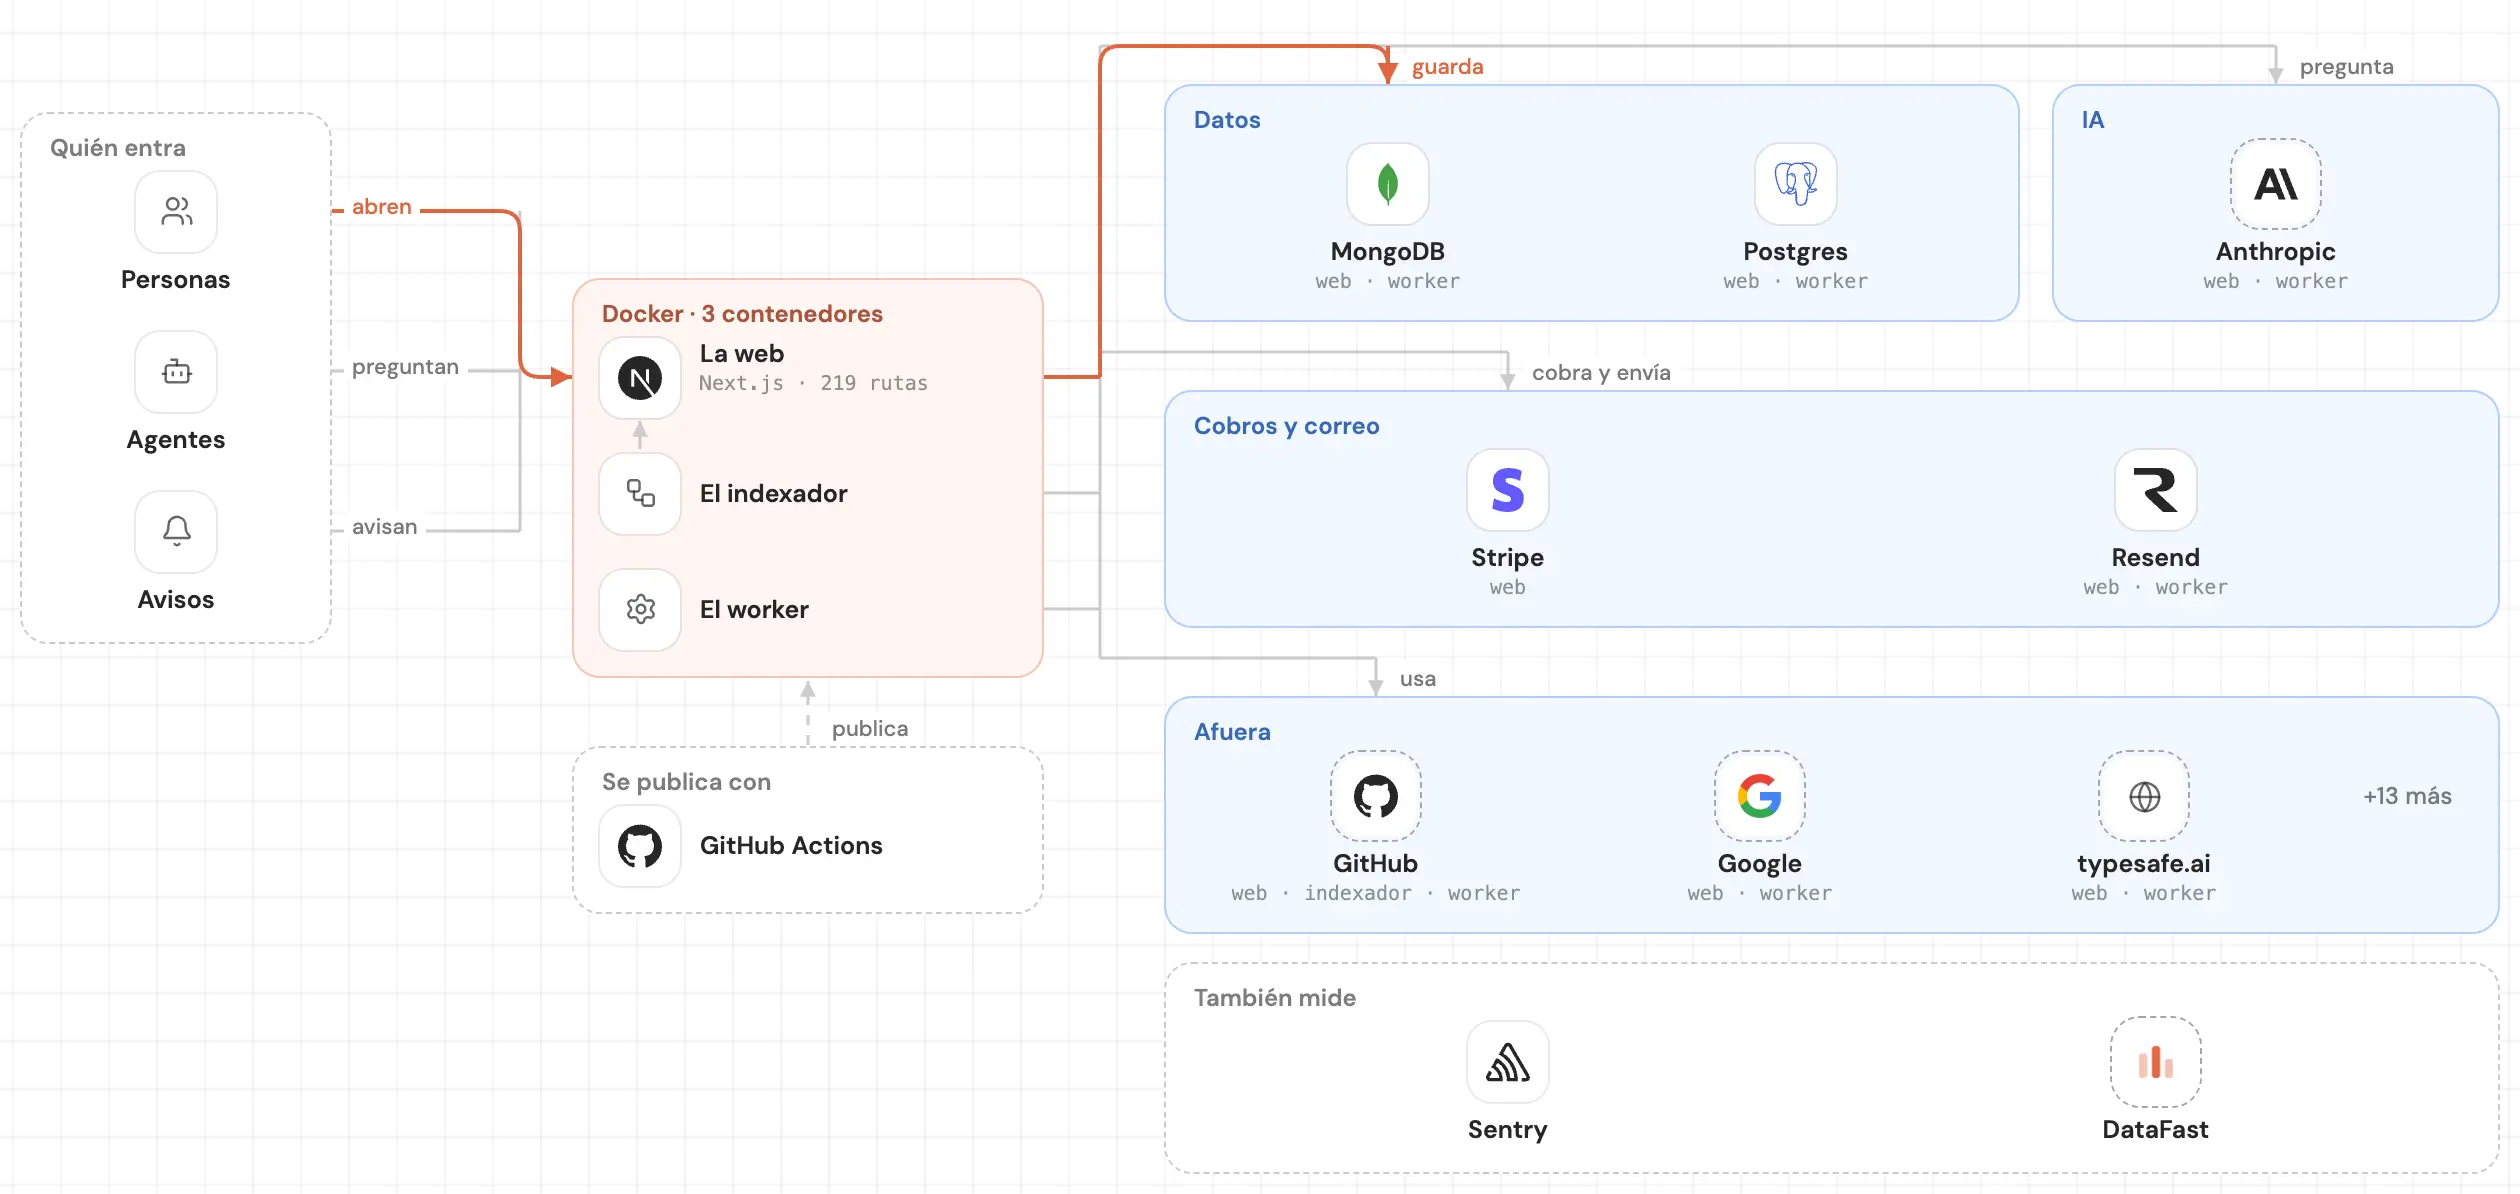
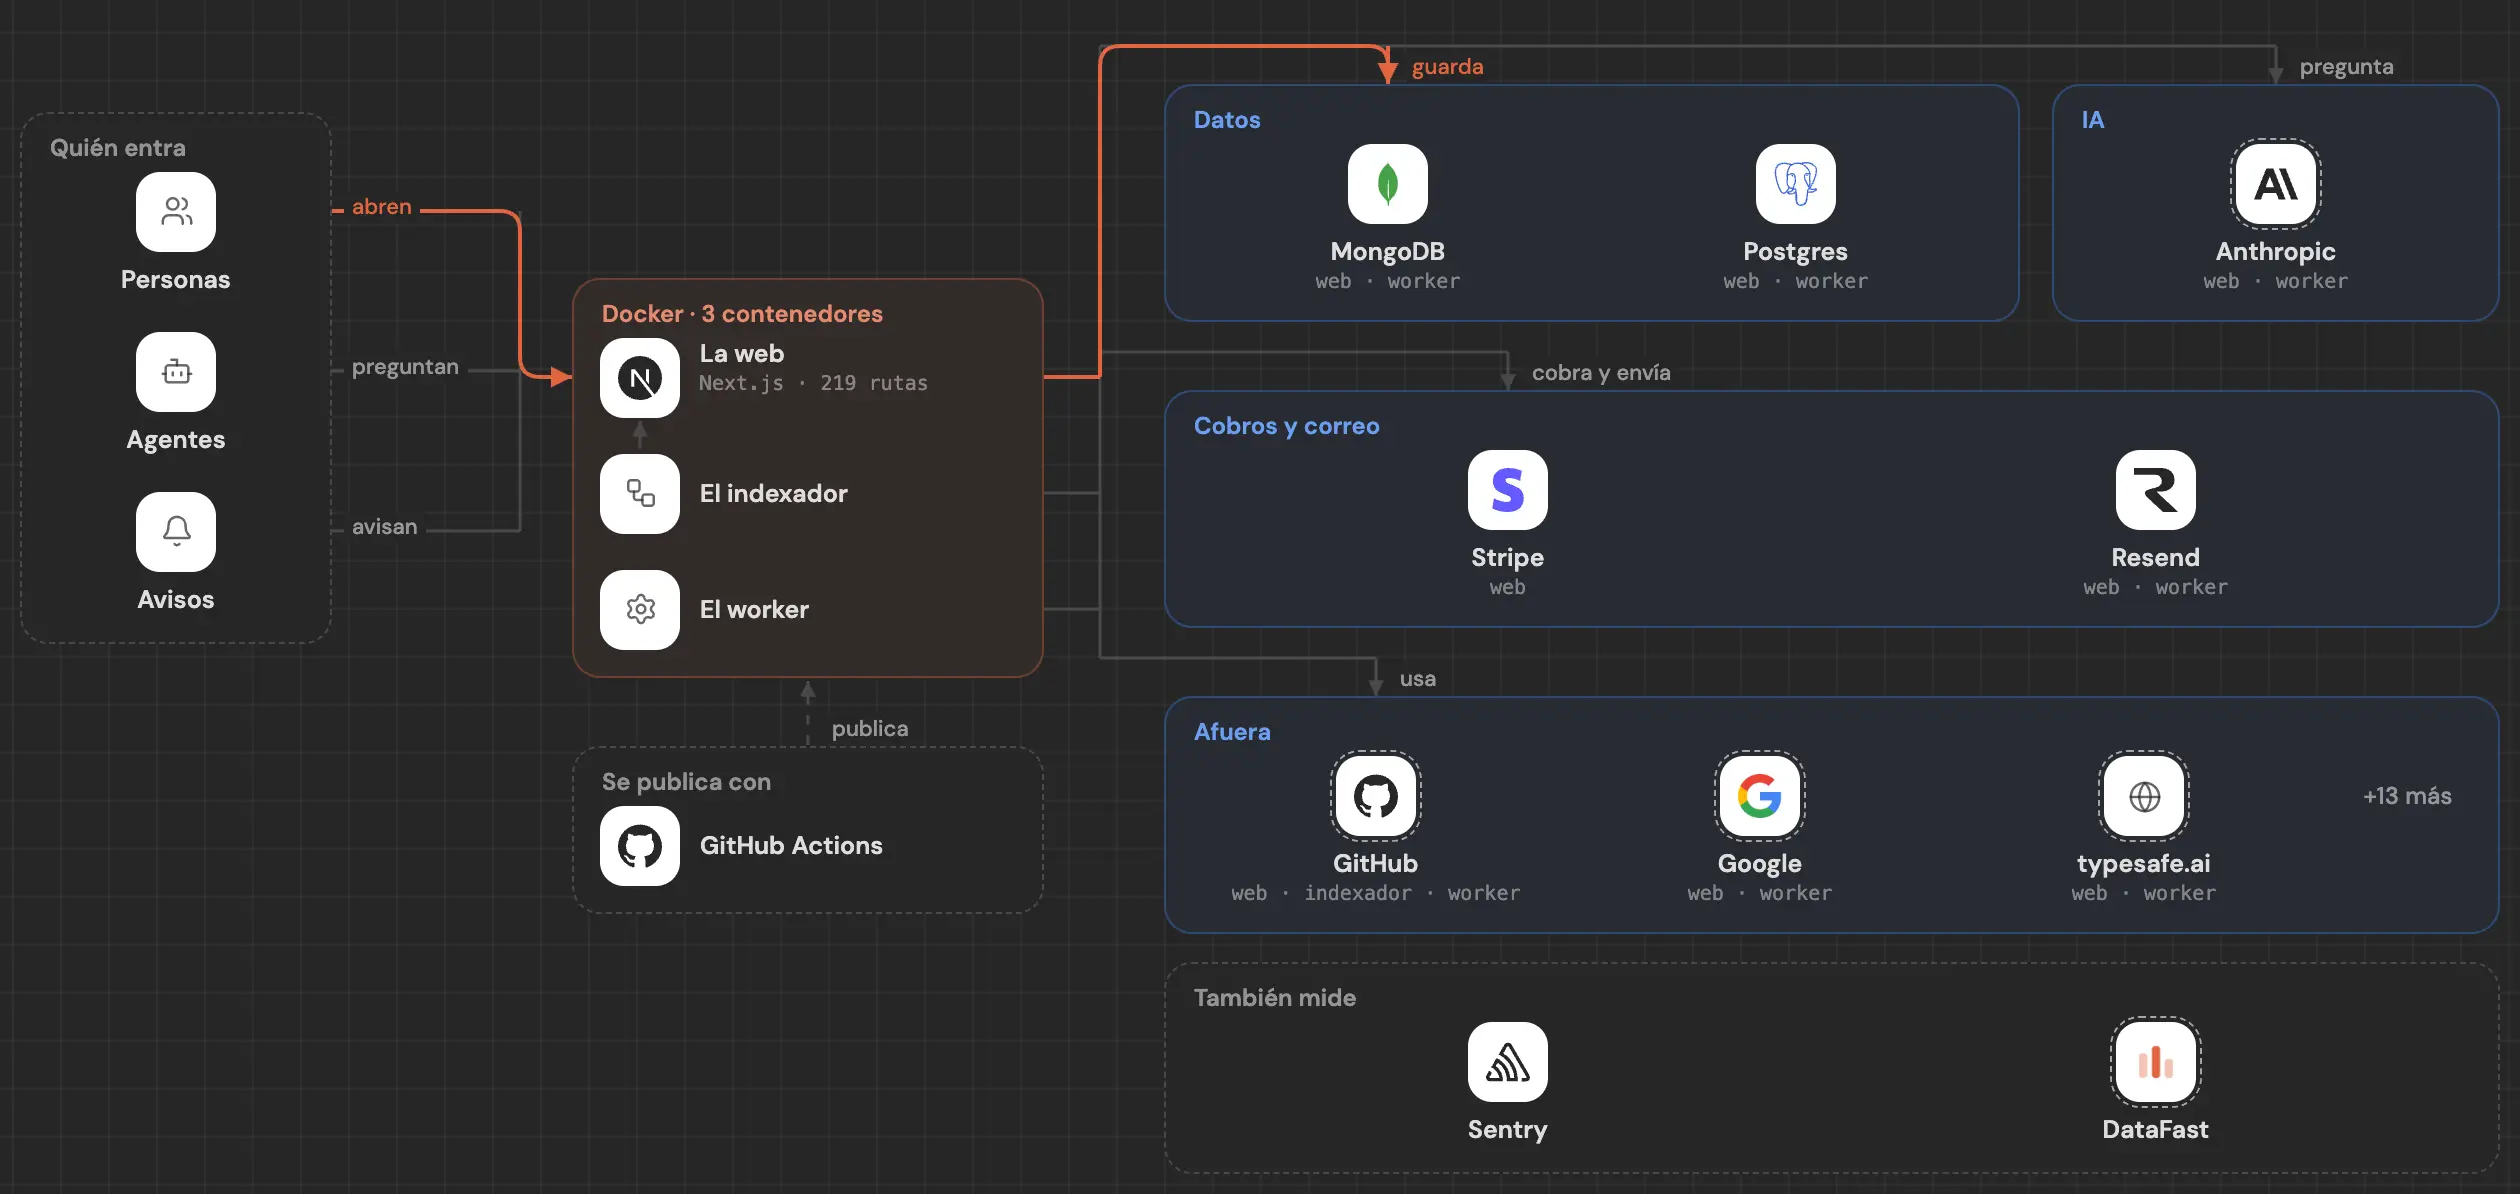
Mira tu código por dentro, hoy.
Pega tu repo y lo ves dibujado, parte por parte: uno mediano, en menos de un minuto.
Gratis y sin cuenta.¿Repo privado? Entra con GitHub


